Concetto e contesto
Encoding, hashing e cifratura trasformano dati per obiettivi diversi e confonderli porta a errori di sicurezza e interoperabilità.
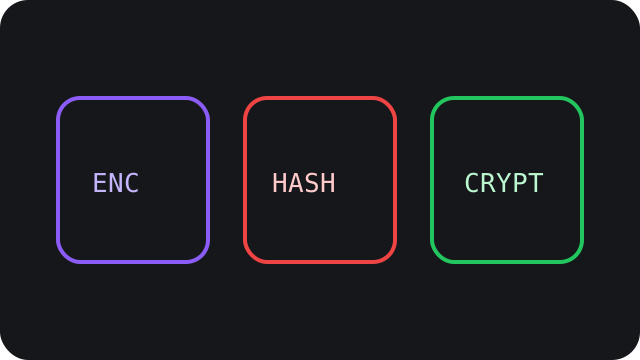
L'encoding cambia rappresentazione, l'hashing produce un digest e la cifratura protegge la confidenzialità usando una chiave.
Per inquadrare correttamente il tema conviene distinguere sempre il concetto astratto dalla sua rappresentazione concreta e dal contesto in cui viene utilizzato. Questa separazione evita di trasferire automaticamente assunzioni valide in un protocollo, una libreria o un formato verso ambienti che possono applicare regole differenti.
Fondamenti e terminologia
Base64 è un encoding reversibile senza segreto; SHA-256 è una funzione hash deterministica progettata per essere unidirezionale; AES è un cifrario simmetrico che richiede una chiave.
HMAC aggiunge autenticità e integrità usando una funzione hash insieme a un segreto condiviso.
La terminologia va letta insieme allo standard, alla versione o al contratto che la definisce: parole simili possono indicare proprietà diverse a seconda del livello considerato. Rendere esplicite queste definizioni migliora interoperabilità, documentazione e capacità di diagnosticare risultati inattesi.
Come funziona
L'encoding mappa byte in un alfabeto adatto al canale, l'hash comprime input arbitrari in un valore di lunghezza fissa e la cifratura trasforma plaintext in ciphertext.
Sicurezza crittografica dipende da algoritmo, chiave, modalità, nonce e gestione corretta dell'intero protocollo.
Nel funzionamento reale è utile seguire il percorso dei dati attraverso i diversi livelli, osservando quali trasformazioni sono reversibili, quali introducono vincoli e dove può andare persa informazione. Questo modello rende più semplice stabilire responsabilità tra producer, consumer, storage e rete.
Esempio ragionato
Un allegato binario può essere codificato Base64 per entrare in JSON, poi verificato con SHA-256 dopo il trasferimento e cifrato con un algoritmo autenticato se deve restare confidenziale.
Le tre operazioni possono coesistere perché risolvono problemi differenti.
Un esempio è davvero riutilizzabile quando chiarisce non soltanto il risultato finale, ma anche le precondizioni e le proprietà che restano invarianti. Cambiando un'assunzione alla volta si può capire quali parti dell'esempio appartengono allo standard e quali sono invece scelte applicative.
Errori e misconception
Base64 non nasconde informazioni e un hash semplice non protegge password da brute force.
Cifrare senza autenticazione può lasciare spazio a manipolazioni, mentre inventare algoritmi o riusare nonce in modalità che lo vietano compromette le garanzie teoriche.
Molti errori nascono da assunzioni implicite tra sistemi che sembrano compatibili ma adottano versioni, canonicalizzazioni o modelli di tipo differenti. Nei casi di interoperabilità o sicurezza conviene quindi trattare gli input anomali come casi da specificare e testare, non come eccezioni trascurabili.
Best practice e criteri di scelta
Definisci prima la proprietà richiesta: compatibilità del trasporto, integrità, autenticità o confidenzialità.
Usa primitive standard e librerie mature, password hashing dedicato per password e cifratura autenticata quando devi proteggere dati da lettura e modifica.
Una pratica robusta combina standard documentati, librerie mature, contratti espliciti e test con casi limite rappresentativi. La scelta migliore non è sempre quella più compatta o diffusa: va valutata rispetto a portabilità, leggibilità, prestazioni, sicurezza, evoluzione e costo operativo.